
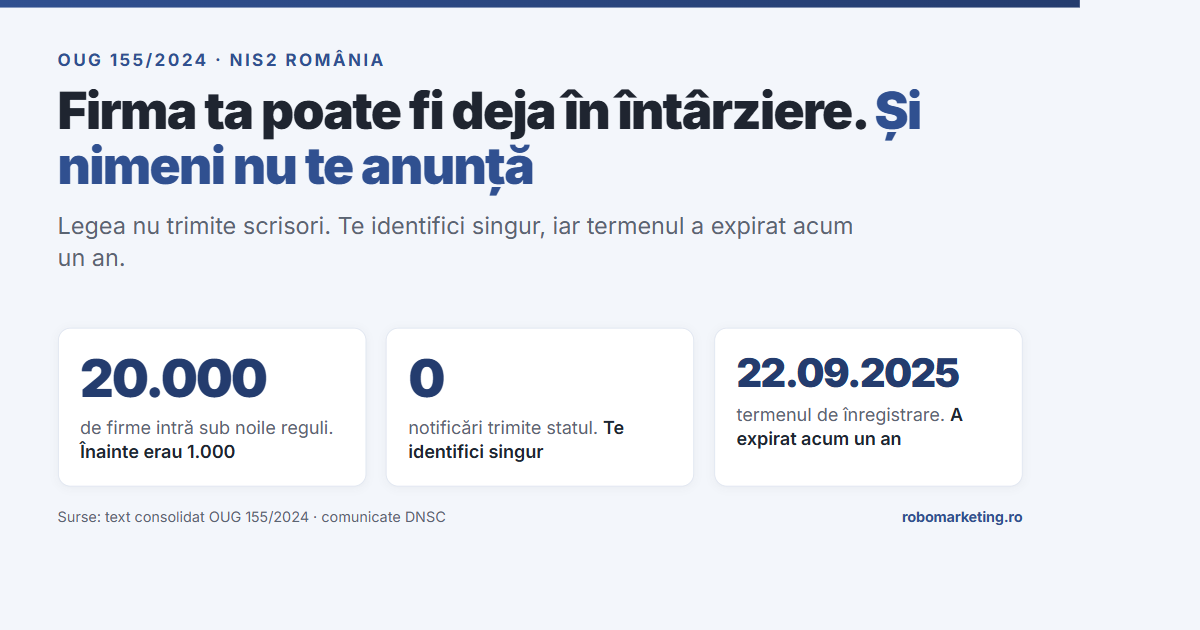
Firma ta poate fi în întârziere legală de aproape un an, chiar acum, fără ca nimeni din ea să știe.
Nu e o exagerare de introducere. E felul în care e construită legea.
Din 31 decembrie 2024, România are o lege de securitate cibernetică pe care o știm sub numele de NIS2 în România, transpusă prin OUG 155/2024. Ea obligă zeci de mii de firme private să se înregistreze la stat, să ia un set minim de măsuri și să raporteze incidentele în 24 de ore.
Nu primești nicio scrisoare. Nu apari pe nicio listă publică. Nu te sună nimeni de la minister ca să îți spună că ești vizat. Obligația de a-ți da seama singur e a ta, iar termenul de înregistrare a expirat pe 22 septembrie 2025.
Între timp, două lucruri s-au schimbat. DNSC a anunțat public că a început procedurile de sancționare, iar primele vizate sunt exact firmele neînregistrate. Și mai e un detaliu din textul legii pe care aproape nimeni nu îl citește: după expirarea termenului, autoritatea poate porni procedura din oficiu sau la sesizarea oricărei persoane interesate. Un concurent. Un client nemulțumit. Un fost angajat.
Articolul ăsta e scris pentru orice patron sau administrator de firmă din România care a auzit de NIS2 și nu știe dacă îl privește. Nu îți cere să fii tehnic. În zece minute o să știi trei lucruri: dacă ești pe listă, ce rișți dacă ești și nu ai făcut nimic, și de unde începi.
Începem cu partea care contează, adică prima întrebare.
Ești pe listă? Trei filtre, în ordinea asta
Primul filtru te elimină sau te trimite mai departe. Al doilea la fel. Al treilea e cel care prinde oamenii care s-au liniștit prea repede la al doilea.
Filtrul unu: activitatea ta e în una dintre cele două anexe?
Legea are două liste. Prima, sectoare cu importanță critică ridicată, are unsprezece sectoare. A doua, alte sectoare de importanță critică, are șapte.
În prima intră energia, transporturile, băncile, infrastructurile pieței financiare, sănătatea, apa potabilă, apele uzate, infrastructura digitală, administrația publică centrală, spațiul, și un sector pe care aproape nimeni nu îl vede venind: gestionarea serviciilor informatice pentru alte firme.
Sectorul ăla din urmă înseamnă, concret, firma care administrează serverele altora, cea care ține mentenanța rețelei unui client, cea care găzduiește aplicațiile de business ale altcuiva, cea care vinde securitate ca serviciu. Dacă asta faci, ești în prima listă, oricât de mică ți se pare firma.
În a doua listă intră serviciile poștale și de curierat, gestionarea deșeurilor, substanțele chimice, producția și distribuția de alimente, industria prelucrătoare, furnizorii digitali și organizațiile de cercetare.
Pentru industria prelucrătoare, legea e neobișnuit de prietenoasă: numește direct codurile CAEN. Diviziunea 26, calculatoare și produse electronice. 27, echipamente electrice. 28, mașini și utilaje. 29, autovehicule și remorci. 30, alte echipamente de transport. Plus dispozitivele medicale.
Deschide certificatul de înregistrare al firmei și uită-te la activitatea principală. Dacă începe cu una dintre cifrele astea, treci la filtrul doi.
Filtrul doi: cât de mare e firma?
Regula scurtă: intri de la 50 de angajați în sus. Sau, dacă ai sub 50 de angajați dar peste 10 milioane de euro cifră de afaceri, intri oricum, pentru că atunci nu mai ești întreprindere mică.
O firmă între 50 și 249 de angajați e, de regulă, entitate importantă. Una care trece de 250 de angajați sau de 50 de milioane de euro cifră de afaceri, dacă e într-un sector din prima listă, devine entitate esențială.
Diferența nu schimbă obligația de a te înregistra. Schimbă cât de atent te urmărește statul și cât de mari sunt amenzile. Entitățile esențiale sunt supravegheate din oficiu. Cele importante sunt verificate când apare un incident sau o sesizare.
O paranteză pentru firmele din grupuri. Legea trimite la definiția întreprinderii mijlocii din Legea 346/2004, dar exclude expres articolul care reglementează calculul pentru firmele legate și partenere. Ce înseamnă exact excluderea asta e o discuție juridică, iar în piață circulă răspunsuri contradictorii. Dacă firma ta e într-un grup și izolat pare sub prag, întreabă un avocat, nu un articol de blog.
Filtrul trei: excepțiile care nu se uită la mărimea ta
Aici pică majoritatea celor care au răsuflat ușurați la filtrul doi.
Sunt entități esențiale indiferent de câți angajați au: administrația publică centrală, entitățile declarate critice prin legislația de reziliență, furnizorii de servicii DNS, prestatorii de servicii de încredere calificați și registrele de domenii.
Sunt entități importante indiferent de mărime: furnizorii de rețele publice de comunicații electronice și de servicii de comunicații destinate publicului, plus prestatorii de servicii de încredere necalificați.
Mai sunt două praguri coborâte, ușor de ratat. Un furnizor de comunicații electronice devine entitate esențială încă de la statutul de firmă mijlocie, nu de la cel de firmă mare. Același lucru e valabil pentru cine vinde servicii de securitate gestionată. Adică o firmă de securitate cibernetică cu 60 de oameni e, în ochii legii, entitate esențială, la fel ca o bancă.
Și mai e articolul 9, ușa care rămâne deschisă permanent. DNSC poate încadra orice entitate din anexe, indiferent de mărime, dacă e singurul furnizor al unui serviciu esențial, dacă oprirea ei ar afecta siguranța, securitatea sau sănătatea publică, dacă ar genera risc sistemic, sau dacă e critică prin importanța ei la nivel național ori regional.
Un exemplu: firma de utilități locale cu 30 de angajați, singurul furnizor de apă potabilă pentru o comună și pentru două unități medicale. Pe hârtie e sub prag. Pe articolul 9 poate fi încadrată oricând.
Opt firme care află că sunt pe listă
Firma de suport IT care ține serverele și rețeaua altor firme. Prima listă, sectorul de servicii informatice. Dacă vinde și securitate gestionată și are peste 50 de oameni, e entitate esențială.
Fabrica de tablouri electrice cu 80 de angajați. Diviziunea CAEN 27. Entitate importantă.
Clinica privată cu patru cabinete și 55 de angajați. Furnizor de servicii medicale, prima listă.
Distribuitorul angro de alimente cu 70 de oameni și trei depozite. A doua listă.
Furnizorul local de internet cu 12 angajați. Intră indiferent de mărime.
Firma de curierat regională cu 90 de angajați. A doua listă.
Operatorul de salubritate al unui oraș, dacă gestionarea deșeurilor e activitatea principală.
Producătorul de piese auto cu 200 de angajați. Diviziunea CAEN 29.
Și cinci care sunt convinse că intră, dar nu intră
Agenția de marketing. Nu apare în nicio anexă. Poate primi cerințe contractuale de la un client vizat, dar nu se înregistrează la DNSC.
Magazinul online obișnuit. Legea vorbește despre piețe online, adică platforme care găzduiesc vânzători terți. Magazinul care își vinde propriile produse nu e același lucru.
Cabinetul de avocatură, biroul notarial, firma de contabilitate. Profesiile liberale nu sunt în anexe.
Firma de construcții civile. Nu apare.
Universitatea. Instituțiile de învățământ superior sunt excluse expres din sectorul de administrație publică.
Ușa din spate: ești furnizorul cuiva care intră
Dacă ai ajuns aici și ai constatat că nu ești pe listă, mai citește un minut. Partea asta atinge cei mai mulți oameni și e cea despre care se vorbește cel mai puțin.
Printre obligațiile firmelor vizate există una care se numește securitatea lanțului de aprovizionare. Ea le cere să gestioneze riscurile din relația cu furnizorii lor direcți. Cu tine, adică.
Practic: dacă lucrezi pentru un spital privat, o fabrică sau un operator de energie, clientul tău are obligația legală să îți verifice securitatea. Nu te înregistrezi nicăieri și nu ai obligații față de stat. Dar o să primești chestionare de securitate, clauze contractuale noi și, uneori, cereri de audit. Iar dacă nu răspunzi convingător, pierzi contractul, ceea ce doare mai repede decât orice amendă.
Că nu e o grijă teoretică se vede dintr-un caz din februarie 2024. O firmă privată de software, care găzduia sistemul informatic folosit de spitale din toată țara, a fost lovită de ransomware. Atacatorii au intrat printr-o conexiune de acces la distanță lăsată deschisă spre internet, fără al doilea factor de autentificare. Rezultatul: 26 de spitale au rămas fără sistem informatic aproape o săptămână, iar alte aproximativ o sută au fost deconectate preventiv. Niciun spital nu greșise nimic. Furnizorul lor greșise.
Termenul a trecut acum un an. Ce faci acum
Trei lucruri de știut, în ordinea asta.
Primul: termenul de 30 de zile nu e o dată unică națională. Curge de la momentul în care legea îți devine aplicabilă ție. Dacă abia anul ăsta ai trecut de 50 de angajați, ceasul a pornit atunci și probabil s-a scurs deja.
Al doilea: înregistrarea din proprie inițiativă, chiar târzie, e o poziție mult mai bună decât să fii găsit printr-o sesizare. Legea lasă loc de individualizare a sancțiunii, iar diferența dintre cineva care s-a prezentat singur și cineva descoperit după reclamație e exact genul de lucru care contează la individualizare.
Al treilea: ce depui e o listă administrativă, nu un proiect tehnic. Denumirea firmei, sediul și datele de contact, celelalte sedii din Uniunea Europeană, persoana care monitorizează contactul permanent, sectorul și tipul de entitate din anexă, statele în care prestezi servicii, intervalele de adrese IP publice și documentele din care rezultă că te încadrezi.
După depunere, decizia de înscriere în registru vine în 60 de zile pentru entitățile esențiale și în 150 pentru cele importante. Apoi ai 60 de zile să transmiți evaluarea de risc și încă 60 pentru autoevaluarea nivelului de maturitate. Liniștea de după depunere nu înseamnă că s-a uitat de tine, înseamnă că termenele de răspuns sunt lungi.
Ce trebuie să faci efectiv, dincolo de formular
Legea cere zece categorii de măsuri. În traducere din juridic:
- Analiza riscurilor și securitatea sistemelor, revizuite periodic. Adică știi ce sisteme ai și cine răspunde de ele.
- Evaluarea eficacității măsurilor luate. Cineva verifică dacă ce ai pus în practică chiar funcționează.
- Criptografie și criptare.
- Securitatea lanțului de aprovizionare, inclusiv relația cu furnizorii direcți.
- Securitatea achiziției, dezvoltării, întreținerii și casării sistemelor, inclusiv gestionarea vulnerabilităților. Casarea contează: un server vechi aruncat cu discul în el e o breșă.
- Securitatea resurselor umane, controlul accesului și gestionarea activelor. Omul care pleacă din firmă își pierde accesul în aceeași zi.
- Gestionarea incidentelor.
- Continuitatea activității, copii de rezervă și redresare în caz de dezastru. Backup care a fost testat, nu backup despre care crezi că există.
- Igienă cibernetică de bază și instruire.
- Autentificare multifactor și comunicații securizate.
Lista pare birocratică până când o pui lângă o necropsie reală. Când DNSC a analizat atacul care a ținut cadastrul închis patru săptămâni în vara asta, a găsit exact aceleași puncte, lipsă: echipamente ieșite din suportul producătorului, rețea internă nesegmentată, aceleași parole de administrare refolosite peste tot, antivirus doar pe calculatoarele angajaților, și copii de rezervă pe care atacatorii le-au putut șterge înainte să cripteze. Concluzia raportului a fost că amploarea atacului nu s-a explicat printr-un singur punct de intrare, ci printr-o combinație de deficiențe structurale.
Punctele alea erau deja obligatorii prin lege de șase luni. Diferența dintre o listă bifată și o listă aplicată e exact diferența dintre un audit trecut și patru săptămâni de oprire.
La raportarea incidentelor, ceasurile pornesc din momentul în care afli: șase ore dacă apar semne de impact în afara țării, 24 de ore pentru avertizarea timpurie, 72 de ore pentru raportarea propriu-zisă. Legea precizează explicit că simpla raportare nu îți crește răspunderea. Nu ești pedepsit fiindcă anunți.
Amenzile, fără sperietori
Aici circulă cea mai multă dezinformare, așa că separ palierele exact cum le separă legea.
Pentru ignorarea măsurilor de securitate, a raportării incidentelor și a obligațiilor conducerii: entitățile esențiale riscă de la 10.000 de lei până la 10 milioane de euro sau 2% din cifra de afaceri mondială, se ia valoarea mai mare. Entitățile importante, de la 5.000 de lei până la 7 milioane de euro sau 1,4%.
Pentru neînregistrare și pentru termenele ratate, adică situația în care se află firmele întârziate: entitățile esențiale, de la 1.500 la 500.000 de lei. Cele importante, de la 1.000 la 300.000 de lei.
Deci titlurile care spun că neînregistrarea aduce o amendă de 10 milioane de euro sunt false. Cifra aia e pentru firmele care ignoră securitatea, nu pentru cele care au întârziat cu un formular. Sperietoarea greșită face mai mult rău decât cifra reală, fiindcă oamenii o resping ca exagerare și pierd odată cu ea și partea adevărată.
Câteva detalii utile: firmele nou-înființate, fără cifră de afaceri pe anul anterior, primesc între unu și 50 de salarii minime brute. Amenda se poate achita pe jumătate în 15 zile de la comunicare. Sancțiunea se prescrie în trei ani de la faptă.
Și o precizare de onestitate, fiindcă merită spusă: la data scrierii acestui articol nu există nicio amendă NIS2 confirmată printr-o decizie publicată, nici în România, nici în alt stat al Uniunii. Cifrele care circulă pe bloguri de consultanță, cu amenzi date în Belgia sau Germania, nu au decizii verificabile în spate. Riscul real de acum e procedura, nu cuantumul record.
Conducerea răspunde, nu departamentul IT
E schimbarea pe care mulți administratori nu au observat-o.
Organele de conducere aprobă măsurile, supraveghează punerea lor în aplicare și răspund pentru încălcări. Membrii conducerii sunt obligați să urmeze cursuri de formare acreditate, iar firma trebuie să asigure instruire regulată întregului personal. Tot conducerea desemnează responsabilul cu securitatea rețelelor și alocă resursele necesare.
Nerespectarea acestor obligații e listată separat în articolul de sancțiuni și intră în palierul mare de amenzi.
Cu alte cuvinte, nu mai merge răspunsul că se ocupă băieții de la IT.
Întrebări frecvente despre NIS2 în România
Sunt sub 50 de angajați. Sunt sigur exceptat?
Nu. Ești exceptat de la regula generală de mărime, dar rămân excepțiile de la filtrul trei, articolul 9 și cerințele contractuale primite de la clienți.
Cine mă anunță dacă mă încadrez?
Nimeni. Autoidentificarea e obligația firmei. După expirarea termenului, DNSC poate acționa din oficiu sau la sesizarea oricărei persoane interesate.
Responsabilul desemnat poate fi cineva din IT-ul existent?
Da. Legea cere desemnarea unui responsabil, nu angajarea unei persoane noi. Ce nu poate face IT-ul în locul tău e aprobarea și supravegherea, care rămân la conducere.
Ce diferență e între NIS2 și GDPR?
GDPR protejează datele personale ale oamenilor. NIS2 protejează funcționarea sistemelor de care depinde societatea. Se suprapun parțial, fiindcă un atac care oprește un spital afectează și datele, și serviciul, dar sunt legi diferite, cu autorități diferite și termene de raportare diferite.
Firma mea are sediul în alt stat UE dar vinde în România. Mă privește?
Depinde de activitate. Pentru majoritatea sectoarelor contează unde ești înființat. Pentru furnizorii de servicii de comunicații electronice contează unde prestezi, deci da. Pentru furnizorii digitali și de cloud contează unde e sediul principal din Uniunea Europeană.
Dacă mă înregistrez acum, cu întârziere, sunt automat amendat?
Legea prevede amenda ca sancțiune posibilă, între 1.000 și 500.000 de lei în funcție de tipul de entitate, și lasă loc de individualizare.
Ce faci luni dimineață
- Deschizi certificatul de înregistrare și te uiți la activitatea principală.
- O compari cu cele două liste de mai sus.
- Verifici numărul de angajați și cifra de afaceri din ultimul bilanț.
- Verifici excepțiile de la filtrul trei, chiar dacă ești sub prag.
- Dacă ești vizat, depui notificarea la DNSC și pregătești evaluarea de risc.
- Dacă nu ești vizat, notezi undeva analiza și data. Când o să vină întrebarea, ai un răspuns documentat, nu o presupunere.
Iar dacă lucrezi cu clienți din sectoarele de mai sus, pregătește-te pentru chestionarele lor de securitate. Vin oricum.
O parte din ce cere legea nu e muncă de avocat, e muncă de proces: să știi ce sisteme ai, să ai copii de rezervă care chiar au fost testate, să știi cine are acces la ce, să existe un flux clar prin care un incident ajunge raportat în 24 de ore. Sunt lucruri care se pot pune pe automat, iar despre partea asta am scris pe larg în ghidul despre automatizarea proceselor de business.
Cele zece minute pe care le-ai dat articolului ăstuia sunt, probabil, singura notificare pe care o vei primi vreodată.
Precizare: articolul explică textul OUG 155/2024, în forma consolidată cu modificările aduse de Legea 124/2025, publicată pe Portalul Legislativ. Datele despre incidente provin din comunicările publice ale DNSC, inclusiv din raportul anual pe 2025. Nu e consultanță juridică: încadrarea firmei tale se stabilește pe textul legii și, în cazurile neclare, cu un specialist. Procedura oficială de înregistrare e pe pagina DNSC dedicată.